Machine Learning13 min reading time
What Is Differential Privacy? Protecting Personal Data in Machine Learning
Unite.AI
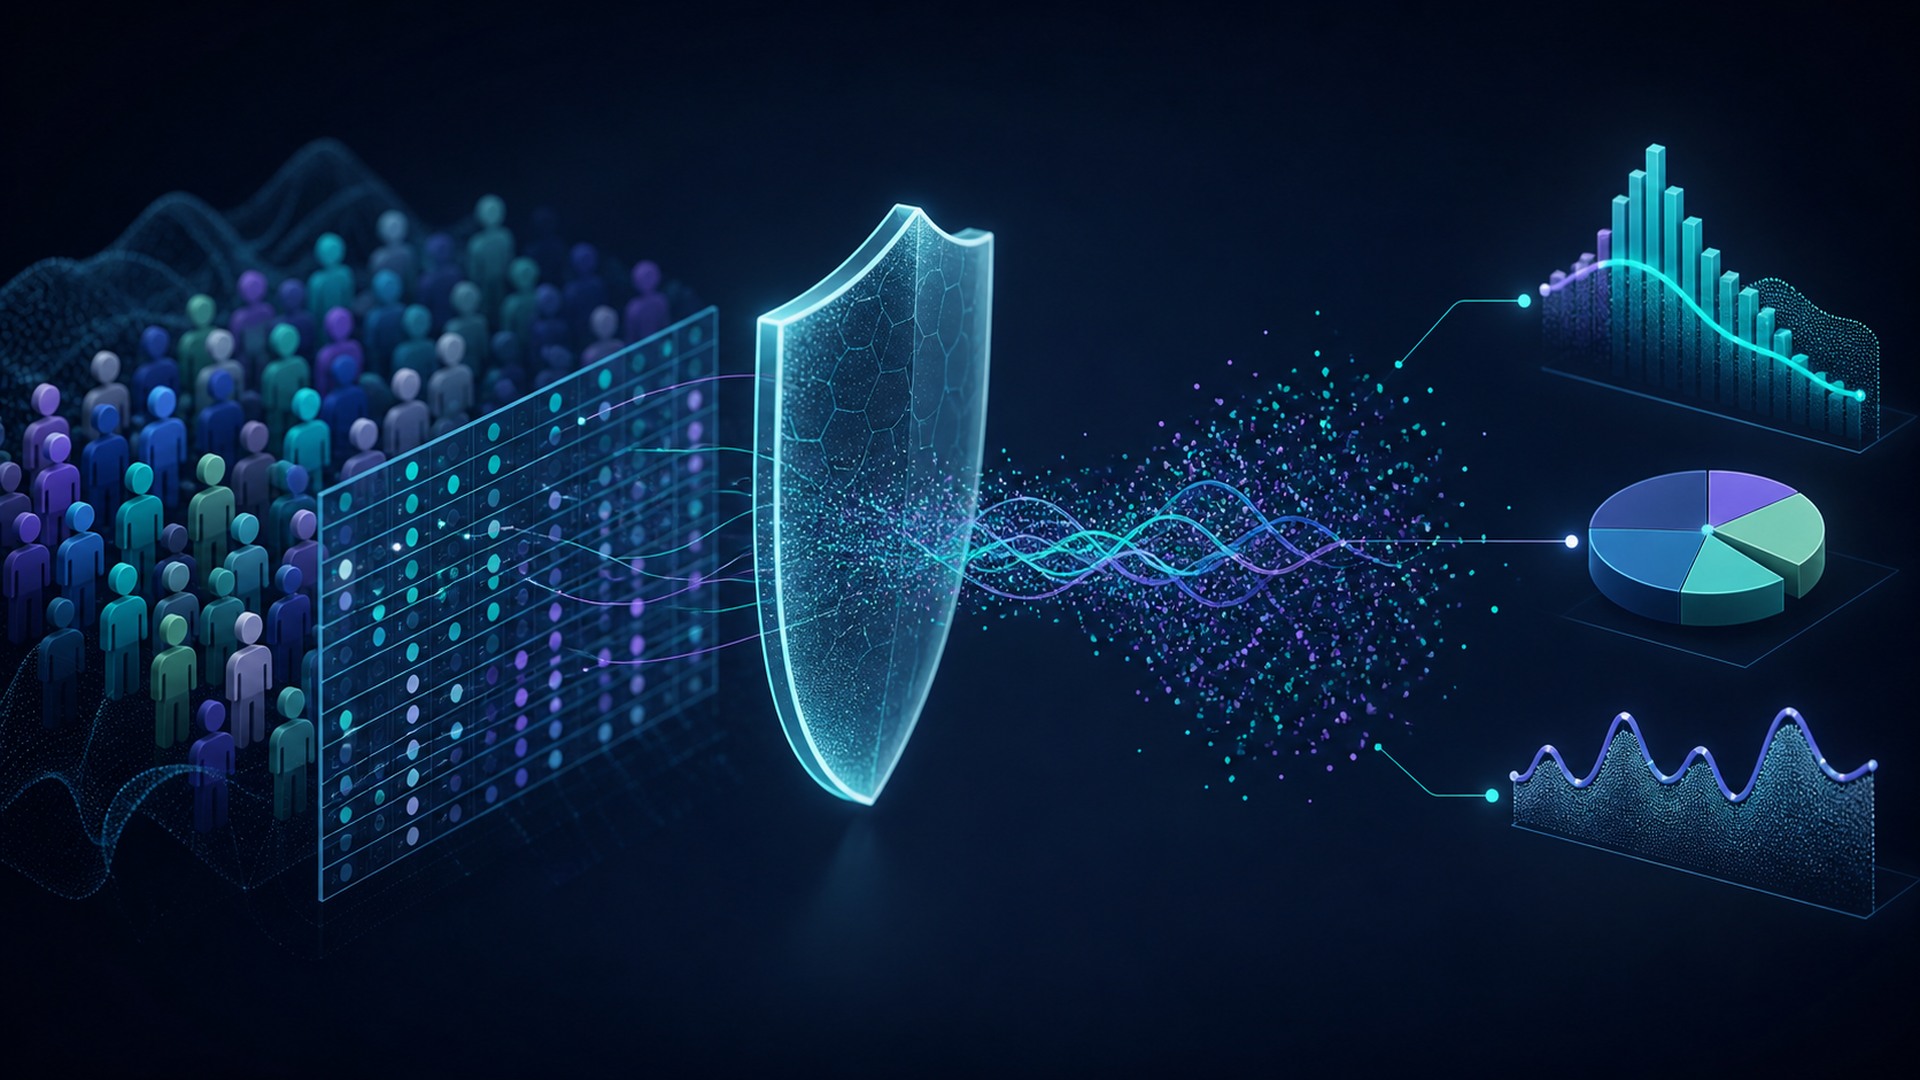
Read the full articleDifferential privacy is a mathematical approach that limits how much an algorithm's output changes when a single individual's data is added or removed, ensuring privacy protection in machine learning. It involves a five-stage process including defining datasets, applying privacy mechanisms, clipping contributions, adding randomness, and accounting for privacy loss. This framework differs from simple anonymization by providing verifiable privacy guarantees across the AI lifecycle.